Zakelijke tweefactorauthenticatie uitgelegd

Een gestolen wachtwoord is vaak genoeg om toegang te krijgen tot een zakelijke mailbox, cloudomgeving of beheerpaneel. Juist daar staan offertes, klantgegevens, facturen en soms de volledige website. Met deze zakelijke tweefactorauthenticatie uitleg ziet u waarom een extra inlogcontrole voor het mkb geen ingewikkelde luxe is, maar een praktische basismaatregel.
Wat is zakelijke tweefactorauthenticatie?
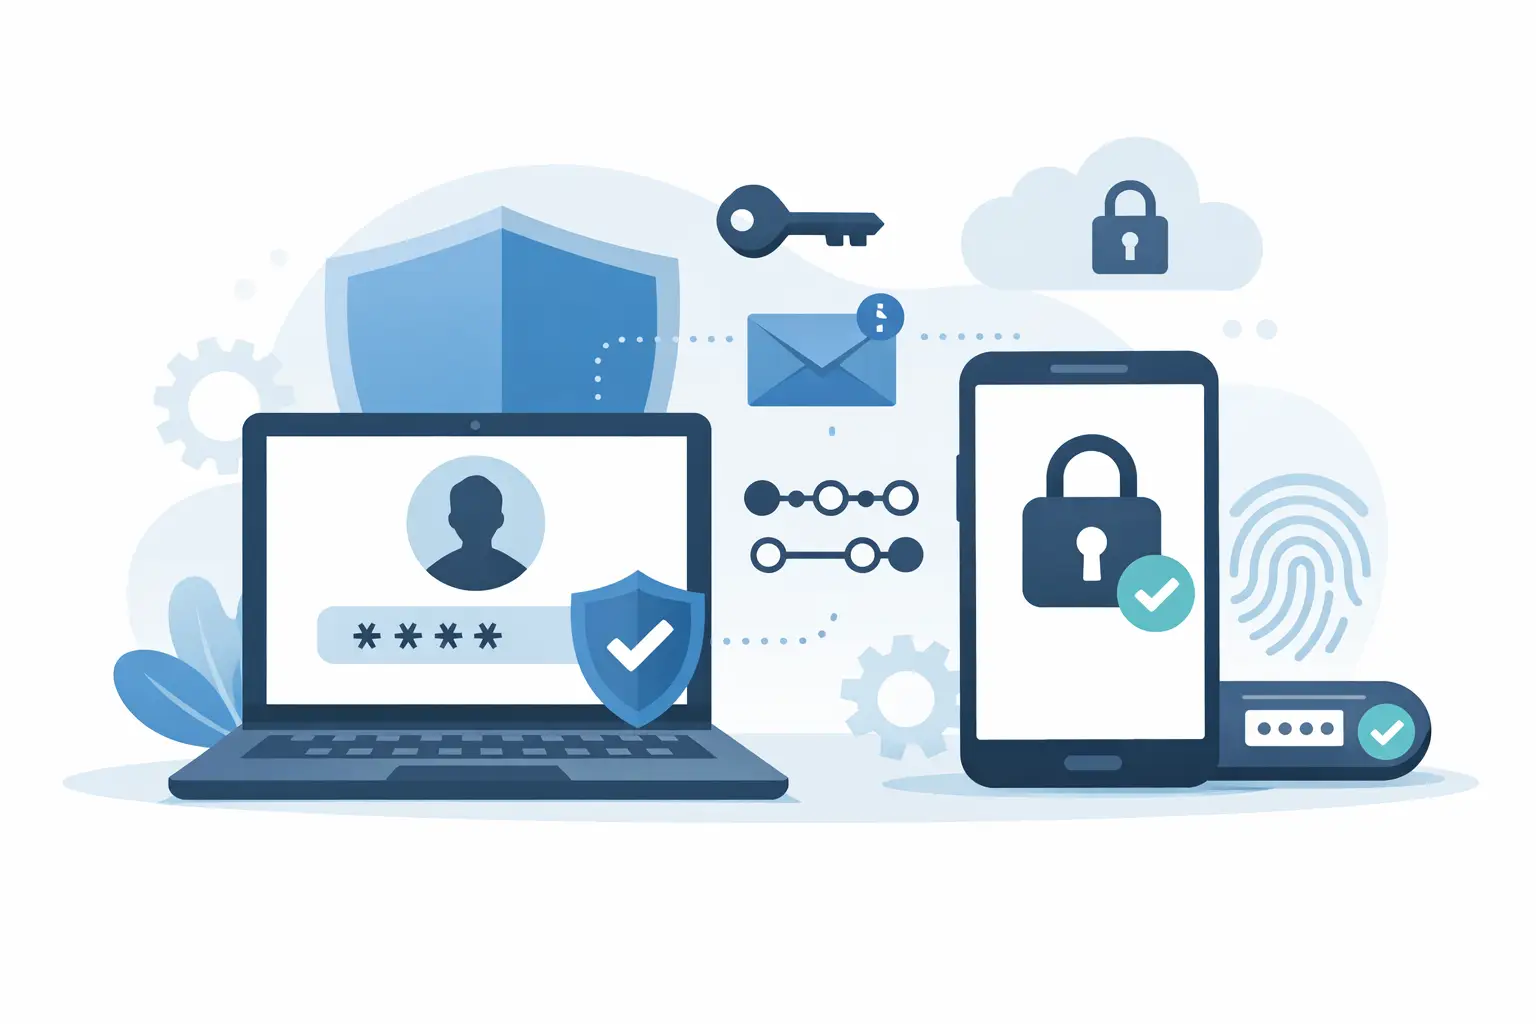
Tweefactorauthenticatie, vaak afgekort tot 2FA of MFA, vraagt bij het inloggen om twee verschillende bewijzen dat u werkelijk de juiste gebruiker bent. Het wachtwoord is de eerste factor: iets dat u weet. Daarna volgt een tweede factor, zoals een code op uw telefoon, een bevestiging in een app of een fysieke beveiligingssleutel.
Een wachtwoord alleen is kwetsbaar. Het kan worden geraden, hergebruikt na een datalek of via een overtuigende phishingmail worden buitgemaakt. Met 2FA heeft een aanvaller aan dat wachtwoord niet genoeg. Zonder toegang tot uw tweede factor blijft de account in de meeste gevallen gesloten.
Voor zakelijke omgevingen gaat dit verder dan het persoonlijk beschermen van een account. Een mailbox kan worden misbruikt om klanten een geloofwaardige betaalfraude-mail te sturen. Toegang tot een hostingpaneel kan leiden tot een gewijzigde website of verwijderde bestanden. Een account in de cloud kan bedrijfsdocumenten blootleggen. Daarom hoort 2FA thuis in het dagelijkse beheer van e-mail, werkplekken, hosting en beheertools.
Zakelijke tweefactorauthenticatie uitleg: zo werkt het
Stel dat een medewerker inlogt op zakelijke e-mail. Eerst voert die persoon een gebruikersnaam en wachtwoord in. Vervolgens verschijnt er een verzoek in een authenticator-app, of moet er een tijdelijke code worden ingevoerd. Pas na beide controles wordt toegang verleend.
Die tweede stap hoeft niet bij iedere handeling terug te komen. Veel systemen onthouden een vertrouwd apparaat gedurende een ingestelde periode. Dat is gebruiksvriendelijk, maar vraagt wel om beleid. Op een gedeelde computer, een openbare werkplek of een onbeheerde thuislaptop moet een apparaat niet zomaar als vertrouwd blijven gelden.
De meest gebruikte vormen van tweede factoren zijn een code per sms, een authenticator-app, een pushmelding of een fysieke security key. Sms is beter dan alleen een wachtwoord, maar minder sterk dan een app of sleutel. Sms-berichten kunnen worden onderschept en een telefoonnummer kan soms worden overgenomen. Een authenticator-app genereert codes op het apparaat zelf en is voor veel mkb-organisaties een goede balans tussen veiligheid en gebruiksgemak.
Een fysieke beveiligingssleutel biedt extra bescherming tegen phishing. De sleutel werkt alleen op de juiste website of dienst en is daardoor lastiger te misleiden met een nagemaakte inlogpagina. Voor beheerders, directieleden en medewerkers met toegang tot financiële systemen of klantomgevingen is dit vaak een verstandige keuze.
Waar 2FA als eerste nodig is
Niet iedere account brengt hetzelfde risico mee. Begin daarom niet willekeurig, maar met de accounts waarmee iemand de meeste schade kan aanrichten. Zakelijke e-mail staat vrijwel altijd bovenaan. Via een mailbox kunnen wachtwoorden worden hersteld, berichten worden onderschept en klanten worden benaderd uit naam van uw bedrijf.
Daarna volgen beheeraccounts voor hosting, domeinen, DNS, cloudopslag, boekhouding, wachtwoordmanagers en externe beheerplatformen. Een wijziging in DNS kan bijvoorbeeld e-mailverkeer omleiden. Wie toegang heeft tot het hostingpaneel, kan bestanden aanpassen, databases downloaden of een website offline halen.
Vergeet gedeelde accounts niet. Een algemeen adres of een gezamenlijk beheerdersaccount lijkt praktisch, maar maakt controle lastig. U weet achteraf niet wie heeft ingelogd en 2FA wordt vaak gekoppeld aan één telefoon. Geef medewerkers waar mogelijk een eigen account met de rechten die zij nodig hebben. Dat maakt toegang beter beheersbaar en voorkomt gedoe wanneer iemand uit dienst gaat.
De juiste keuze hangt af van uw werkwijze
2FA invoeren is geen kwestie van één instelling aanzetten en klaar. Een zzp’er met één mailbox heeft andere behoeften dan een organisatie met twintig werkplekken, thuiswerkers en een webshop. Het uitgangspunt blijft hetzelfde: beveilig toegang zonder de dagelijkse werkzaamheden onnodig te vertragen.
Voor een klein team is een authenticator-app meestal eenvoudig te beheren. Spreek wel af wie herstelcodes bewaart en wat er gebeurt bij verlies of vervanging van een telefoon. Een herstelcode in dezelfde telefoonhoes bewaren is niet handig. Bewaar deze versleuteld in een zakelijke wachtwoordmanager of volgens een duidelijke interne procedure.
Bij grotere teams is centraal beheer noodzakelijk. U wilt kunnen zien welke gebruikers 2FA hebben ingesteld, waar uitzonderingen gelden en welke apparaten nog toegang hebben. Ook wilt u een medewerker direct kunnen blokkeren bij verlies van een laptop, een verdachte inlogpoging of uitdiensttreding. Dat vraagt om een beheerde identiteit- en werkplekomgeving, niet alleen om losse instellingen per gebruiker.
Er zijn situaties waarin 2FA extra aandacht vraagt. Denk aan oudere apparaten, software die e-mail via een protocol ophaalt of geautomatiseerde koppelingen tussen systemen. Soms ondersteunt zo’n toepassing geen moderne tweede factor. Kies dan niet automatisch voor een permanente uitzondering. Onderzoek of een app-wachtwoord, beperkte serviceaccount of technische aanpassing mogelijk is. Een uitzondering moet beperkt, gedocumenteerd en regelmatig gecontroleerd zijn.
Veelgemaakte fouten bij de invoering
De grootste fout is 2FA alleen voor een paar medewerkers verplicht stellen. Aanvallers zoeken niet altijd de directeur uit. Een account van een medewerker met toegang tot facturen, planning of klantmail kan al voldoende zijn voor fraude. Maak daarom een heldere keuze welke systemen voor iedereen verplicht zijn.
Ook het ontbreken van een herstelprocedure zorgt regelmatig voor problemen. Als een medewerker zijn telefoon verliest en niemand weet hoe het account veilig kan worden hersteld, ontstaat er onnodige uitval. De oplossing is niet om 2FA uit te schakelen, maar om vooraf vast te leggen wie identiteit controleert en wie de toegang opnieuw mag activeren.
Een derde fout is vertrouwen op alleen techniek. Medewerkers moeten weten dat een onverwachte pushmelding niet zomaar bevestigd mag worden. Krijgt iemand meerdere verzoeken terwijl hij of zij niet inlogt, dan is dat een signaal om direct het wachtwoord te wijzigen en de IT-contactpersoon in te schakelen. Phishing blijft een risico, ook met 2FA, vooral wanneer iemand op een nagemaakte inlogpagina zowel wachtwoord als tijdelijke code invoert.
Ten slotte verdient het gebruik van sterke, unieke wachtwoorden nog steeds aandacht. 2FA vervangt geen goed wachtwoordbeleid. Het voegt een belangrijke extra laag toe. Een wachtwoordmanager helpt medewerkers om voor elke dienst een lang en uniek wachtwoord te gebruiken zonder alles te hoeven onthouden.
Van losse instelling naar beheersbare beveiliging
De kracht van 2FA zit niet alleen in de extra code. De maatregel werkt het best als onderdeel van een bredere aanpak: actuele software, beperkte toegangsrechten, goede back-ups, monitoring en duidelijke afspraken bij incidenten. Zo verkleint u niet alleen de kans op ongewenste toegang, maar houdt u ook grip als er toch iets gebeurt.
Voor veel mkb-bedrijven is de uitdaging niet het activeren van 2FA, maar het consequent beheren ervan. Wie heeft toegang tot welke systemen? Welke accounts zijn nog actief? Zijn herstelgegevens beschikbaar? En wie pakt een melding op buiten kantooruren? Een vaste technische partner die uw omgeving kent, kan daarin verschil maken. DeltaServ helpt organisaties om beveiliging, hosting, e-mail en beheer als één geheel in te richten.
Begin daarom met uw zakelijke e-mail en beheeraccounts. Controleer deze week welke accounts nog zonder tweede factor werken en leg meteen vast hoe herstel en beheer geregeld zijn. Dat kleine besluit kan voorkomen dat één buitgemaakt wachtwoord uitgroeit tot een bedrijfsprobleem.