Zero trust voor mkb zonder onnodige complexiteit

Een medewerker klikt op een overtuigende phishingmail, een oud wachtwoord blijkt nog actief of een laptop raakt kwijt onderweg naar huis. Voor veel mkb-bedrijven begint een beveiligingsincident niet met een spectaculaire hack, maar met één toegang die te ruim, te oud of onvoldoende gecontroleerd is. Zero trust voor mkb helpt om de schade in zo’n situatie te beperken. Niet door iedereen het werk onmogelijk te maken, maar door toegang bewust en controleerbaar te regelen.
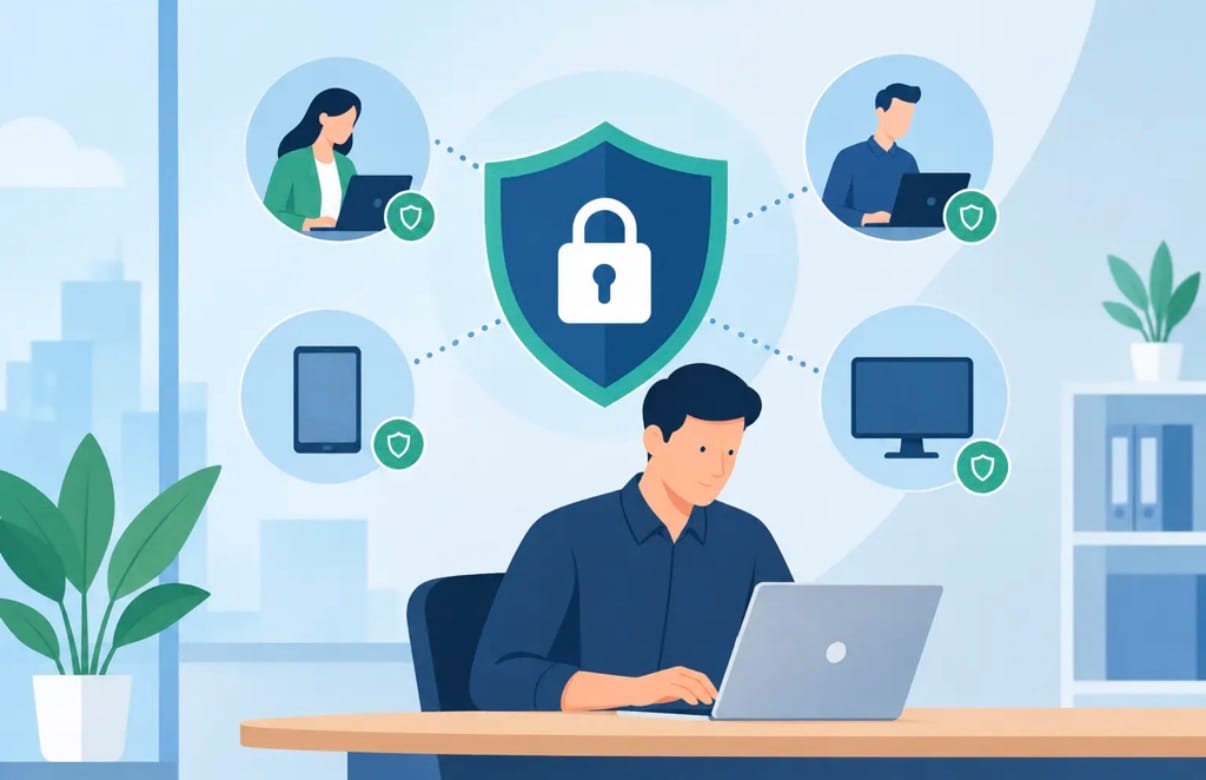
Zero trust betekent letterlijk: vertrouw niets automatisch. Niet een gebruiker, niet een apparaat en ook niet een verbinding vanaf kantoor. Ieder verzoek om bij e-mail, bestanden, bedrijfssoftware of beheeromgevingen te komen, wordt gecontroleerd op basis van identiteit, apparaat en situatie. Dat klinkt groot, maar de aanpak is juist goed op te bouwen voor organisaties zonder eigen IT-afdeling.
Wat zero trust voor mkb in de praktijk betekent
Bij traditionele IT-beveiliging was de gedachte vaak eenvoudig: binnen het bedrijfsnetwerk mag veel, buiten het netwerk weinig. Dat model past minder goed bij de manier waarop mkb-teams nu werken. Medewerkers gebruiken cloudsoftware, werken thuis of bij klanten, lezen mail op een telefoon en delen bestanden met externe partijen. De grens van het kantoor is daarmee geen betrouwbare beveiligingsgrens meer.
Zero trust verplaatst de aandacht naar de toegang zelf. Een medewerker krijgt alleen toegang tot de applicaties en gegevens die nodig zijn voor het werk. Die toegang wordt bevestigd met meer dan alleen een wachtwoord. Ook wordt gekeken of het gebruikte apparaat beheerd en bijgewerkt is. Een onbekende laptop die vanuit een afwijkende locatie inlogt, vraagt dus om extra controle of krijgt geen toegang.
Het uitgangspunt is niet dat medewerkers onbetrouwbaar zijn. Het uitgangspunt is dat een gestolen wachtwoord, geïnfecteerde computer of verkeerd ingestelde mailbox nooit vanzelf volledige toegang mag geven.
Waarom deze aanpak juist voor kleinere organisaties werkt
Een datalek raakt een klein bedrijf vaak relatief hard. Klantgegevens zijn tijdelijk niet beschikbaar, facturen kunnen worden onderschept en medewerkers verliezen tijd aan herstel. Daarnaast kan de reputatieschade groter zijn wanneer klanten merken dat hun gegevens onvoldoende beschermd waren.
Tegelijkertijd heeft een mkb-organisatie meestal geen team dat dagelijks logbestanden controleert, accounts opschoont en beveiligingsmeldingen beoordeelt. Daarom moet beveiliging niet afhangen van handmatige discipline alleen. De juiste inrichting voorkomt standaardfouten en geeft beheerders overzicht wanneer er iets afwijkt.
Zero trust is geen los product dat u aanzet. Het is een manier van werken waarin identiteit, apparaten, netwerk, e-mail en back-up op elkaar aansluiten. Begin daarom niet met een ingewikkeld programma, maar met de plekken waar één fout nu de meeste gevolgen heeft: zakelijke e-mail, cloudbestanden, financiële software en externe toegang tot servers.
Begin met identiteit en sterke aanmelding
De meeste aanvallen beginnen met een account. Een wachtwoord dat via phishing is buitgemaakt, opnieuw is gebruikt of in een oud datalek terechtkwam, kan genoeg zijn om binnen te komen. Daarom is multifactorauthenticatie de eerste maatregel die vrijwel ieder bedrijf direct zou moeten toepassen.
Met multifactorauthenticatie bevestigt een medewerker de aanmelding bijvoorbeeld met een app op de telefoon, een beveiligingssleutel of een extra code. Een wachtwoord alleen is dan niet meer voldoende. Kies waar mogelijk voor een authenticator-app of beveiligingssleutel in plaats van sms. Sms is beter dan niets, maar gevoeliger voor onderschepping en misbruik.
Koppel daar duidelijke regels aan. Deel geen algemene accounts, geef beheerders een apart beheeraccount en verwijder accounts zodra iemand uit dienst gaat. Controleer ook accounts van oud-medewerkers, tijdelijke krachten, leveranciers en voormalige webbouwers. Juist die toegang blijft in de praktijk geregeld langer bestaan dan bedoeld.
Geef alleen toegang die echt nodig is
Het principe van minimale rechten is een kernonderdeel van zero trust. Een medewerker van de administratie hoeft geen server te beheren. Een externe boekhouder hoeft niet bij alle klantmappen. En een marketingbureau hoeft geen volledige toegang tot de domeinregistratie te krijgen als toegang tot één website voldoende is.
Dit vraagt om keuzes, maar voorkomt dat een gecompromitteerd account zich als een olievlek door de organisatie verspreidt. Maak daarom onderscheid tussen lezen, wijzigen en beheren. Geef toegang tijdelijk wanneer dat kan en beoordeel rechten periodiek opnieuw, bijvoorbeeld ieder kwartaal of bij een functiewijziging.
Beheer apparaten alsof ze buiten kantoor staan
Een vertrouwd account op een onbeheerde laptop blijft een risico. Zeker wanneer er lokaal bestanden staan, de schijf niet versleuteld is of updates maanden achterlopen. Zero trust kijkt daarom niet alleen naar wie inlogt, maar ook vanaf welk apparaat.
Voor zakelijke laptops en telefoons betekent dit minimaal: automatische beveiligingsupdates, schermvergrendeling, schijfversleuteling en de mogelijkheid om een verloren apparaat op afstand te blokkeren of te wissen. Houd zakelijke gegevens zoveel mogelijk in beheerde cloudopslag en zakelijke applicaties, niet in privé-mailboxen of losse downloads op een computer.
Niet elk bedrijf hoeft direct een volledig apparaatbeheerplatform in te voeren. Met vijf werkplekken kan een heldere basisinrichting al veel opleveren. Bij een groeiend team, thuiswerkplekken of apparaten met gevoelige klantdata wordt centraal werkplekbeheer snel waardevol. Dan weet u welke apparaten actief zijn, welke updates missen en waar ingrijpen nodig is.
E-mail verdient extra aandacht
E-mail is voor veel bedrijven de voordeur van de organisatie. Hier komen phishingmails, nepfacturen, wachtwoordresets en verzoeken om betalingen binnen. Goede spam- en virusfiltering verlaagt de druk, maar neemt niet alle risico’s weg. Een zorgvuldig geschreven bericht namens een bekende leverancier kan alsnog door de filters komen.
Bescherm e-mail daarom met multifactorauthenticatie, sterke filtering en duidelijke werkwijzen. Spreek bijvoorbeeld af dat een wijziging van een rekeningnummer altijd via een bekend telefoonnummer wordt gecontroleerd. Laat medewerkers ongebruikelijke betaalverzoeken of deelverzoeken melden zonder dat zij bang zijn iets verkeerd te doen.
Ook technische e-mailinstellingen verdienen aandacht. Domeinbeveiliging helpt voorkomen dat kwaadwillenden namens uw bedrijfsdomein mail versturen. Dit is geen zichtbare maatregel voor medewerkers, maar wel een belangrijk onderdeel van een betrouwbare zakelijke mailomgeving.
Segmenteer systemen en houd beheer gescheiden
Zero trust beperkt niet alleen de eerste toegang, maar ook wat daarna mogelijk is. Als een werkplek wordt geïnfecteerd, wilt u niet dat die computer direct bij alle servers, back-ups en gedeelde bestanden kan. Scheid daarom waar nodig werkplekken, gastwifi, beheersystemen en bedrijfskritische servers.
Voor veel mkb-organisaties is dit vooral relevant bij een eigen server, VPS, cloudomgeving of meerdere locaties. Beheer toegang tot die omgeving apart van gewone gebruikersaccounts. Gebruik geen dagelijks e-mailaccount voor serverbeheer en sta externe beheerverbindingen alleen toe wanneer die nodig zijn. Monitoring helpt vervolgens om afwijkingen te zien voordat ze uitgroeien tot uitval.
De juiste mate van segmentatie hangt af van uw situatie. Een zelfstandig ondernemer met een zakelijke mailbox heeft andere maatregelen nodig dan een webshop met ordergegevens, thuiswerkplekken en een gekoppeld magazijnsysteem. Beveiliging moet proportioneel zijn, maar niet vrijblijvend.
Back-ups zijn geen vervanging voor toegangsbeveiliging
Een goede back-up is onmisbaar, maar lost geen gestolen account of gelekte gegevens op. Back-ups zorgen ervoor dat u bestanden en systemen kunt herstellen na ransomware, een fout of technische storing. Zero trust verkleint juist de kans dat een aanvaller die schade kan aanrichten of ook de back-ups bereikt.
Zorg daarom dat back-ups gescheiden zijn van de dagelijkse werkomgeving, dat niet iedere gebruiker ze kan verwijderen en dat herstel regelmatig wordt getest. Een back-up die alleen op papier bestaat, helpt niet wanneer uw website, mailbox of server onder druk staat. Dagelijkse back-ups, heldere bewaartermijnen en een getest herstelproces geven rust op het moment dat snelheid telt.
Maak van zero trust een behapbaar verbeterplan
De grootste fout is alles tegelijk willen veranderen. Dat leidt tot weerstand, uitzonderingen en instellingen die niemand meer begrijpt. Breng eerst in kaart welke accounts, apparaten, applicaties en gegevens bedrijfskritisch zijn. Kies daarna de maatregelen met de grootste directe winst.
Een logisch startpunt bestaat uit multifactorauthenticatie voor e-mail en beheerders, het opschonen van accounts en rechten, actuele updates op werkplekken en een controle van back-ups. Daarna kunt u apparaatbeheer, netwerksegmentatie en toegangsregels verder aanscherpen. Leg keuzes vast, zodat een nieuwe medewerker of externe IT-partij begrijpt hoe uw omgeving hoort te werken.
Voor organisaties zonder interne IT-afdeling is een vaste technische partner hierbij meer dan gemak. Iemand moet de omgeving kennen, meldingen beoordelen en ingrijpen voordat een klein signaal een groot probleem wordt. DeltaServ kan daarin helpen met beheerde werkplekken, beveiliging, back-ups, hosting en directe ondersteuning vanuit één bekende omgeving.
Zero trust is uiteindelijk geen doel op zichzelf. Het is de rustige zekerheid dat een fout, een verloren apparaat of een buitgemaakt wachtwoord niet meteen uw hele bedrijf stilzet. Begin bij de toegang die het meeste risico draagt en verbeter van daaruit stap voor stap.