Wat doet een firewall voor uw bedrijf en website?

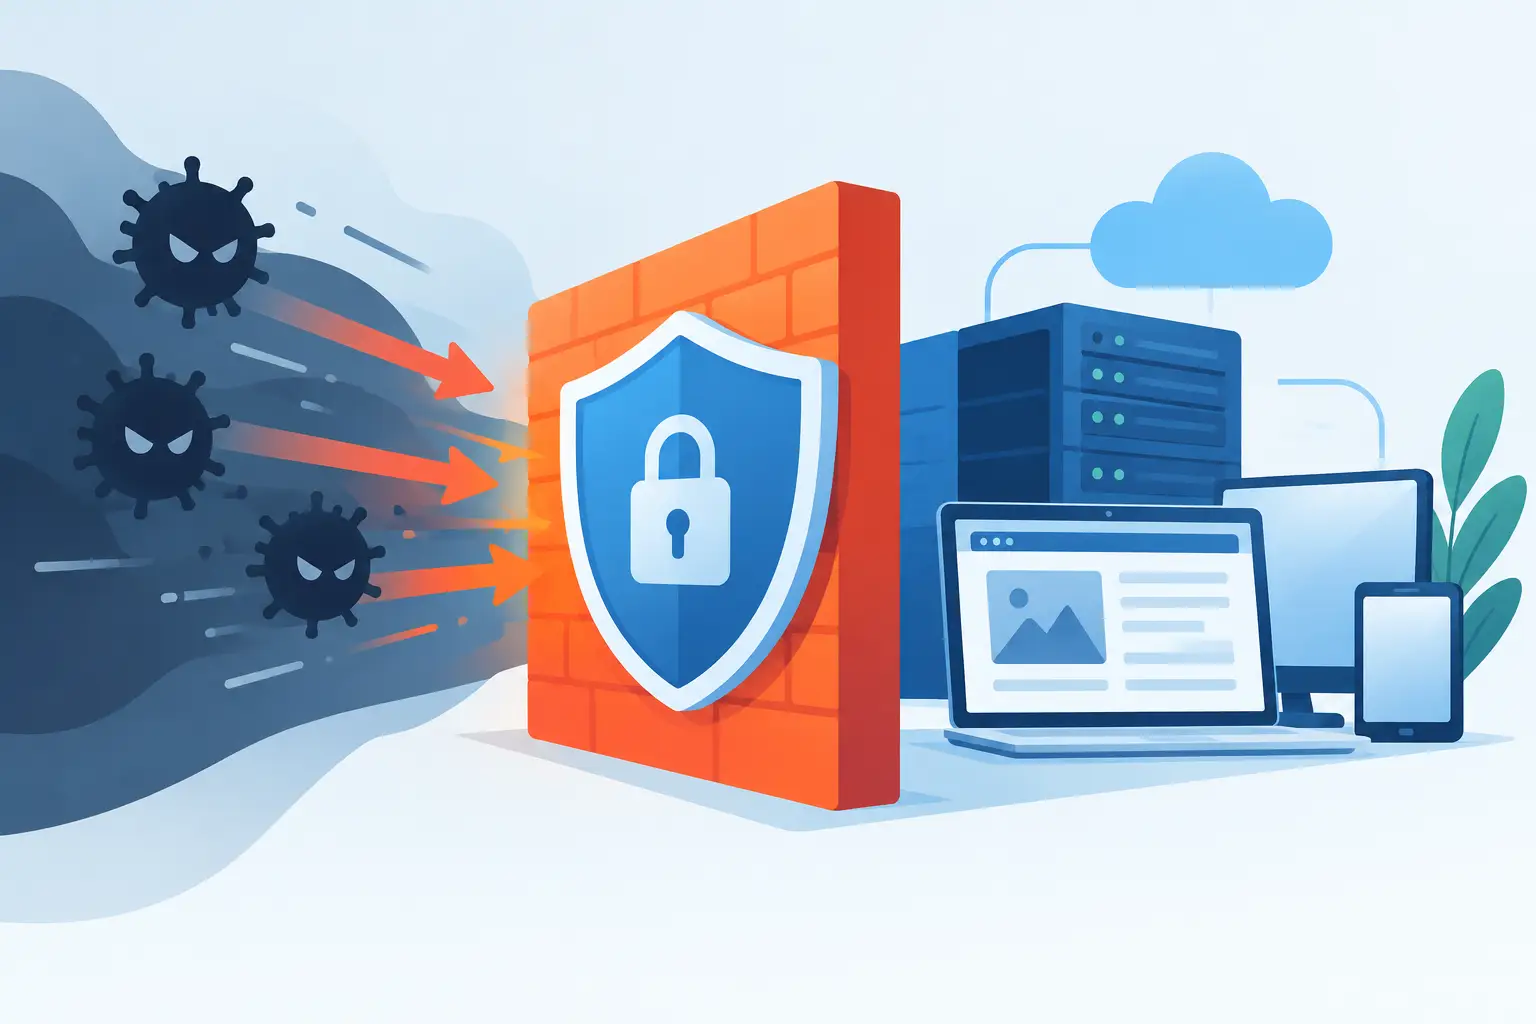
Een onbekend apparaat probeert in te loggen op uw netwerk. Een bot stuurt duizenden verzoeken naar uw webshop. Of een medewerker klikt op een schadelijke bijlage. Wat doet een firewall in zulke situaties? Die vormt de eerste controlepost tussen uw systemen en het internet: zij beoordeelt verkeer, blokkeert wat niet hoort en laat alleen toe wat nodig is voor uw werk.
Dat klinkt eenvoudig, maar een firewall is geen eenmalig vinkje in een beveiligingspakket. De waarde zit in de juiste regels, actuele software en iemand die ingrijpt wanneer verkeer afwijkt. Zeker voor ondernemers die afhankelijk zijn van e-mail, online bestanden, werkplekken en een goed bereikbare website, is dat verschil merkbaar.
Wat doet een firewall precies?
Een firewall controleert het dataverkeer dat een netwerk, server of apparaat in- en uitgaat. Daarbij vergelijkt hij verzoeken met vooraf ingestelde beveiligingsregels. Is verkeer toegestaan, bijvoorbeeld een bezoeker die uw website via HTTPS opent? Dan mag het door. Probeert iemand vanaf internet verbinding te maken met een dienst die niet openbaar hoeft te zijn? Dan blokkeert de firewall die poging.
U kunt een firewall zien als de toegangscontrole bij een bedrijfspand. Bezoekers mogen via de hoofdingang naar binnen, leveranciers alleen op afgesproken momenten en onbekenden zonder geldige reden blijven buiten. De firewall kijkt niet alleen naar wie er aanklopt, maar ook naar welke digitale deur wordt gebruikt, vanaf welk adres het verzoek komt en of het patroon verdacht is.
Veel firewalls werken met zogeheten poorten. Een webserver heeft bijvoorbeeld poort 443 nodig voor beveiligd webverkeer. Een beheeromgeving, database of interne toepassing hoeft meestal niet voor iedereen op internet bereikbaar te zijn. Door uitsluitend noodzakelijke poorten open te zetten, verkleint u het aanvalsoppervlak aanzienlijk.
Moderne oplossingen gaan verder dan alleen toestaan of weigeren. Ze kunnen verbindingen analyseren, bekende aanvalspatronen herkennen, verkeer vanuit bepaalde landen of IP-adressen beperken en waarschuwingen versturen bij opvallend gedrag. Welke functies nodig zijn, hangt af van uw omgeving. Een zzp’er met een website heeft andere risico’s dan een mkb-bedrijf met meerdere werkplekken, een VPN en bedrijfskritische cloudapplicaties.
Verschillende soorten firewalls
De term firewall wordt vaak gebruikt alsof het om één product gaat. In de praktijk kan de beveiliging op meerdere plekken actief zijn. Juist die lagen maken een omgeving beter verdedigbaar.
Firewall voor uw bedrijfsnetwerk
Een netwerkfirewall staat tussen uw internetverbinding en het interne bedrijfsnetwerk. Deze beschermt onder meer laptops, printers, NAS-opslag en servers tegen ongewenste toegang vanaf buiten. Ook kan hij bepalen welke apparaten of gebruikers bij bepaalde systemen mogen.
Voor een kantoor is segmentatie vaak verstandig. Gastwifi hoeft bijvoorbeeld geen toegang te hebben tot financiële administratie of gedeelde bedrijfsbestanden. Als één apparaat toch wordt besmet, helpt deze scheiding om te voorkomen dat een probleem zich direct door het hele netwerk verspreidt.
Firewall op een server of VPS
Een serverfirewall beschermt een VPS, cloudserver of andere hostingomgeving. Hij bepaalt welke diensten vanaf internet bereikbaar zijn en vanaf welke locaties beheerverbindingen zijn toegestaan. Dat is essentieel, omdat geautomatiseerde scans continu zoeken naar publiek bereikbare servers met zwakke of verkeerd geconfigureerde diensten.
Een goede basisregel is eenvoudig: open alleen wat aantoonbaar nodig is. Draait uw server een website, dan is webverkeer nodig. Gebruik voor beheer liever beperkte toegang vanaf bekende IP-adressen, sterke inlogbeveiliging en versleutelde verbindingen. Hoe minder onnodige toegang, hoe kleiner de kans op misbruik.
Web application firewall voor websites
Een web application firewall, vaak afgekort tot WAF, richt zich specifiek op verkeer naar een website of webshop. Deze laag herkent onder meer pogingen om formulieren te misbruiken, kwaadaardige code in te voeren of kwetsbaarheden in een CMS te misbruiken.
Dat is vooral relevant voor WordPress-sites en webshops met contactformulieren, accounts en betalingen. Een WAF kan verdachte verzoeken blokkeren voordat ze uw website bereiken. Toch blijven updates van thema’s, plugins en het CMS noodzakelijk. Een firewall vermindert risico, maar maakt verouderde software niet veilig.
Wat een firewall wel en niet oplost
Een firewall is een sterke eerste verdedigingslaag, maar geen volledige beveiligingsstrategie. Hij houdt ongewenst netwerkverkeer tegen en beperkt toegang, maar hij kan niet elke menselijke fout of iedere nieuwe aanval herkennen.
Phishing is daar een goed voorbeeld van. Wanneer een medewerker zelf inloggegevens invult op een overtuigende nepsite, heeft een firewall niet altijd genoeg informatie om dat te voorkomen. Ook ransomware kan via een schadelijke bijlage, een onveilige download of een gestolen wachtwoord binnenkomen. Spam- en virusfilters, multifactor-authenticatie, endpointbeveiliging, veilige wachtwoorden en bewustwording horen daarom bij hetzelfde geheel.
Back-ups zijn minstens zo belangrijk. Een firewall kan een aanval afremmen of blokkeren, maar biedt geen garantie dat gegevens nooit verloren gaan. Met recente, gecontroleerde back-ups kunt u bestanden, e-mailgegevens of een website herstellen als er toch iets misgaat. Beveiliging draait dus niet alleen om buiten houden, maar ook om snel herstellen.
Waarom instellingen en beheer het verschil maken
Een firewall met te ruime regels geeft schijnveiligheid. Een firewall die te streng staat ingesteld, kan juist bedrijfsprocessen verstoren: een thuiswerker komt niet meer bij een toepassing, een koppeling met een boekhoudpakket valt uit of een webshopfunctie werkt niet zoals bedoeld. De juiste balans vraagt om kennis van uw omgeving.
Daarom is beheer geen bijzaak. Firewallregels moeten aansluiten op de diensten die u gebruikt en veranderen mee wanneer uw organisatie groeit. Komt er een nieuwe cloudtoepassing bij, werkt een medewerker structureel op afstand of verhuist een website naar een andere server? Dan moeten toegangsregels, logging en monitoring opnieuw worden beoordeeld.
Logbestanden geven daarbij waardevolle signalen. Herhaalde mislukte inlogpogingen, ongebruikelijke datastromen of verkeer naar onbekende bestemmingen kunnen wijzen op een probleem. Wie die signalen tijdig ziet, kan handelen voordat een storing of beveiligingsincident grotere gevolgen krijgt. Dat is de reden waarom proactieve monitoring voor veel mkb-omgevingen verstandiger is dan alleen reageren wanneer iets uitvalt.
Hoe kiest u de juiste firewallbeveiliging?
Begin niet met een willekeurig apparaat of softwarelicentie, maar met de vraag wat u wilt beschermen. Gaat het vooral om een WordPress-website, dan zijn veilige hostinginstellingen, updates en webapplicatiebeveiliging belangrijke aandachtspunten. Heeft u een kantoor met werkplekken, bestanden en extern werkende medewerkers, dan zijn netwerksegmentatie, VPN-toegang en centraal beheer vaak relevanter.
Kijk vervolgens naar de gevolgen van een storing. Voor een eenvoudige informatieve website is een korte onderbreking vervelend. Voor een webshop, zorgverlener of organisatie die volledig op zakelijke e-mail en online systemen draait, kan iedere onbereikbare minuut omzet, productiviteit of vertrouwen kosten. Hoe groter die afhankelijkheid, hoe meer reden er is voor actieve monitoring, heldere herstelprocedures en een partner die uw omgeving kent.
Ook schaalbaarheid telt. Een oplossing die vandaag voldoende is, moet niet direct een knelpunt worden als u extra medewerkers, een tweede locatie of een zwaardere server krijgt. Vraag daarom niet alleen welke firewall past bij de huidige situatie, maar ook hoe regels, capaciteit en beheer meegroeien.
Bij DeltaServ worden hosting, servers, e-mail en beheerde IT-diensten vanuit één technische omgeving benaderd. Dat voorkomt dat u bij een beveiligingsmelding zelf moet uitzoeken of het probleem bij de website, server, werkplek of netwerkverbinding ligt. Eén aanspreekpunt dat de samenhang kent, bespaart tijd op momenten waarop snelheid nodig is.
Praktische signalen dat uw firewall aandacht nodig heeft
U hoeft geen beveiligingsspecialist te zijn om te zien dat controle verstandig is. Let op wanneer medewerkers ineens geen externe toegang meer hebben, een server ongebruikelijk traag wordt, er veel mislukte inlogmeldingen verschijnen of onbekende apparaten op het netwerk worden gezien. Ook na een verhuizing van website of e-mail, een nieuwe thuiswerkoplossing of een uitbreiding van het team is een beoordeling van firewallregels logisch.
Wacht niet op een zichtbaar incident. Veel aanvallen beginnen met kleine, geautomatiseerde verkenningen die pas later tot schade leiden. Regelmatig controleren welke diensten bereikbaar zijn, ongebruikte accounts verwijderen en software actueel houden, verlaagt het risico zonder dat u uw dagelijkse werk ingewikkelder maakt.
Een firewall werkt het best wanneer hij past bij hoe u echt werkt: veilig genoeg om ongewenst verkeer te stoppen, praktisch genoeg om uw medewerkers en klanten niet in de weg te zitten. Laat die balans regelmatig toetsen, zodat uw techniek uw onderneming ondersteunt op de momenten dat betrouwbaarheid voorop staat.