Netwerksegmentatie mkb gids voor veilig werken

Een besmette laptop die vrije toegang heeft tot uw boekhouding, bestandenserver, camera’s en productieapparatuur: dat is precies het risico dat deze netwerksegmentatie mkb gids helpt verkleinen. Veel mkb-netwerken zijn ooit overzichtelijk begonnen met één modem, één switch en één wifi-wachtwoord. Naarmate medewerkers, cloudapplicaties, printers, telefonie en slimme apparaten erbij komen, groeit die eenvoudige opzet ongemerkt uit tot een kwetsbaar geheel.
Netwerksegmentatie brengt orde aan. U deelt het netwerk op in afzonderlijke delen, zodat apparaten en systemen alleen kunnen communiceren wanneer dat echt nodig is. Dat beperkt de schade bij een beveiligingsincident, maakt storingen beter te herleiden en geeft u meer grip op wie waar toegang toe heeft.
Wat netwerksegmentatie voor het mkb betekent
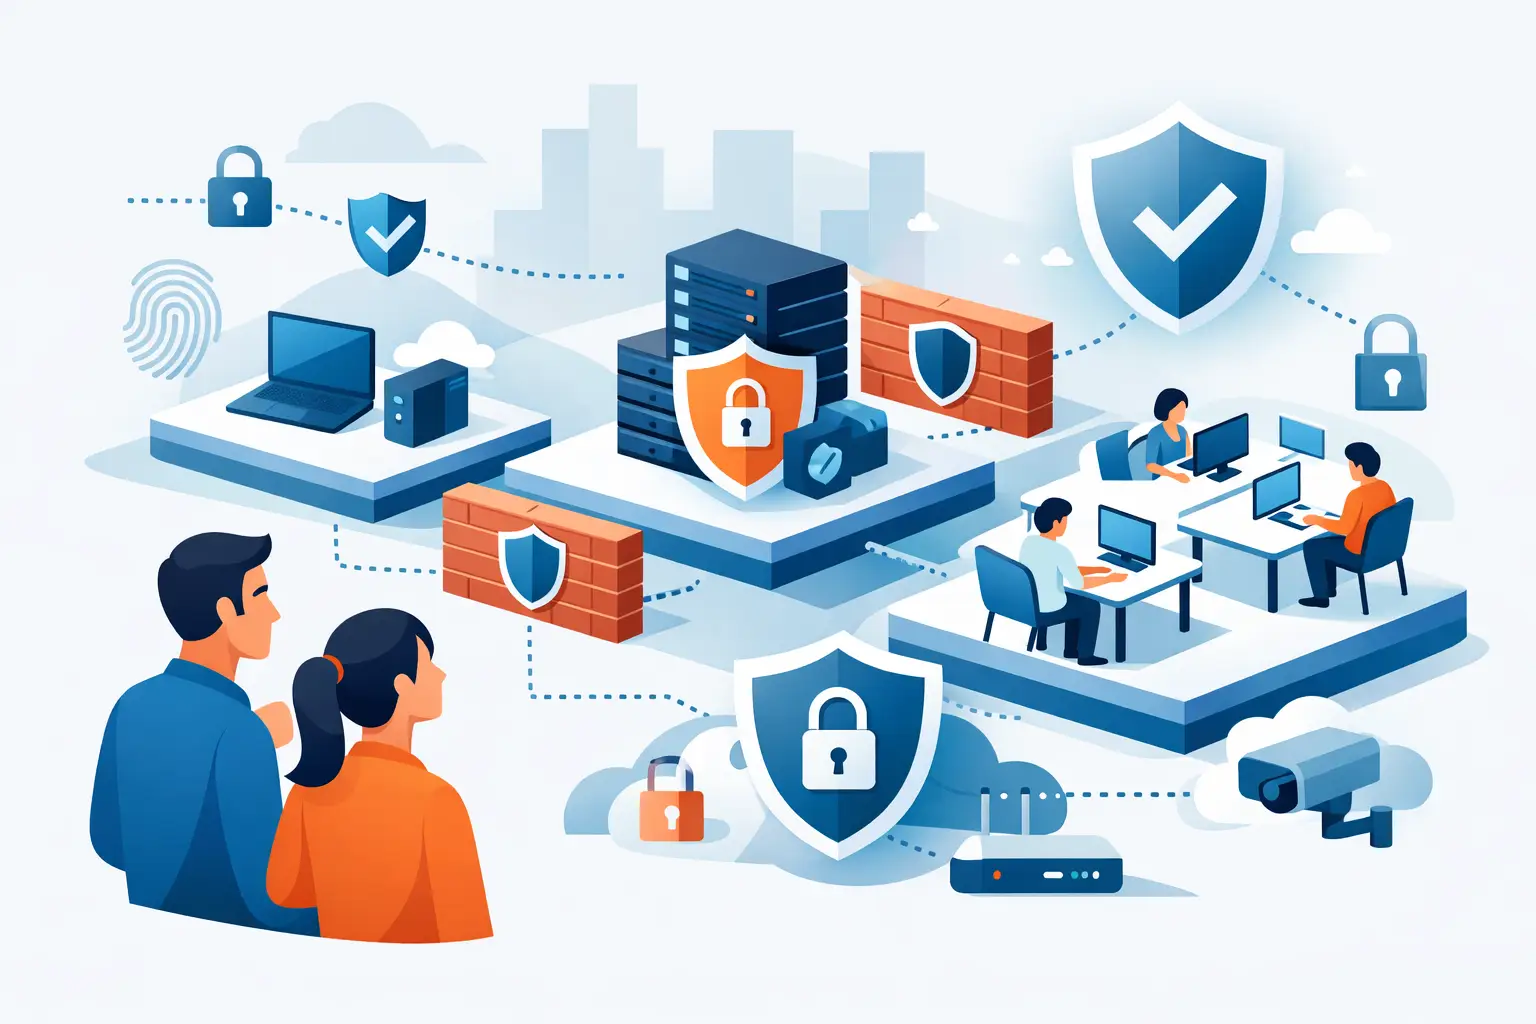
Bij netwerksegmentatie verdeelt u uw IT-omgeving in logische zones. Denk aan een apart netwerk voor werkplekken, een zone voor servers en opslag, een gastennetwerk en een apart segment voor printers, camera’s of andere slimme apparaten. Tussen die zones bepaalt u met firewallregels welk verkeer is toegestaan.
Dat klinkt technisch, maar het uitgangspunt is eenvoudig: een apparaat krijgt alleen toegang tot de systemen die het voor zijn taak nodig heeft. Een gast die op wifi komt, hoeft bijvoorbeeld niet bij uw printers of bestanden te kunnen. Een camera hoeft niet met een laptop van de directie te communiceren. En een medewerker op een werkplek hoeft niet automatisch beheerrechten op een server te krijgen.
Een VLAN is hierbij vaak een praktisch hulpmiddel. Daarmee maakt u op dezelfde fysieke switch meerdere gescheiden netwerken. Maar een VLAN alleen is geen volledige beveiligingsmaatregel. De werkelijke bescherming zit in de regels tussen die netwerken, goed beheer van accounts en apparatuur die deze scheiding consequent handhaaft.
Waarom één plat netwerk een onnodig risico is
Op een plat netwerk zitten vrijwel alle apparaten in dezelfde digitale ruimte. Als malware een werkplek bereikt via een phishingmail, een onveilige bijlage of een gestolen wachtwoord, kan die malware soms zonder veel belemmering andere systemen zoeken. Dat heet laterale beweging: een aanvaller verplaatst zich binnen uw netwerk op zoek naar waardevolle gegevens of beheeraccounts.
Segmentatie maakt die route korter en lastiger. Een incident op een werkplek blijft dan eerder beperkt tot de werkplekzone, in plaats van direct uw back-upopslag, administratie of serveromgeving te raken. Dat is geen garantie dat er niets gebeurt, maar het geeft tijd om in te grijpen en verkleint de mogelijke impact aanzienlijk.
Ook operationeel levert het voordeel op. Een defecte printer, een verkeerd geconfigureerde camera of een onbekend apparaat veroorzaakt minder snel problemen voor het hele bedrijf. Bovendien ziet u tijdens onderzoek of monitoring sneller in welk deel van de omgeving afwijkend verkeer plaatsvindt.
Begin met inzicht, niet met techniek
De beste indeling volgt uw bedrijfsprocessen, niet de mogelijkheden van een switch. Breng daarom eerst in kaart welke apparaten, gebruikers en diensten u heeft. Noteer niet alleen laptops en servers, maar ook wifi-punten, printers, VoIP-telefoons, pinapparaten, camera’s, toegangscontrole, NAS-opslag en apparatuur die door externe leveranciers wordt beheerd.
Kijk vervolgens naar de gegevensstroom. Welke medewerkers moeten bij financiële software kunnen? Waar staat de bestandsopslag? Gebruikt de boekhouder op afstand een bepaalde toepassing? Moet een printer bereikbaar zijn vanaf alle werkplekken, of alleen vanaf een afdeling? Deze vragen leggen vaak direct bloot waar toegang ruimer is dan nodig.
Maak ook onderscheid tussen bedrijfskritisch en handig. Een fileserver, back-upomgeving en beheersysteem verdienen strengere regels dan een vergaderscherm. Als alles dezelfde prioriteit krijgt, wordt het netwerk onnodig complex of juist te open ingericht.
Een praktische indeling voor groeiende organisaties
Voor veel mkb-bedrijven is een beperkt aantal duidelijke zones beter dan een groot aantal kleine segmenten. Te veel scheiding creëert beheerlast, foutgevoelige uitzonderingen en frustratie bij gebruikers. De juiste opzet hangt af van uw werkwijze, maar deze verdeling is vaak een goed vertrekpunt.
De werkplekzone bevat beheerde laptops en desktops van medewerkers. Vanuit deze zone mag verkeer naar zakelijke toepassingen, e-mail, internet en specifieke printers worden toegestaan. De server- en opslagzone bevat bijvoorbeeld uw lokale server, NAS en beheerde applicaties. Hierheen laat u alleen verkeer toe dat nodig is voor de betreffende dienst, zoals bestandsdeling of een bedrijfsapplicatie.
Een apart gastennetwerk geeft bezoekers internettoegang zonder zicht op interne systemen. Voor printers, camera’s, sensoren en andere IoT-apparatuur is een eigen zone verstandig. Dit soort apparaten krijgt niet altijd langdurig beveiligingsupdates en heeft meestal geen toegang tot uw kantooromgeving nodig. Gebruikt u telefonie via het netwerk, dan kan ook een eigen telefoniezone verstandig zijn om gesprekskwaliteit en beveiliging beter te beheersen.
Beheer verdient extra aandacht. De beheeromgeving voor switches, firewalls, access points en servers hoort niet vanaf ieder willekeurig apparaat bereikbaar te zijn. Beperk die toegang tot aangewezen beheerders, gebruik sterke verificatie en registreer wie wijzigingen uitvoert.
Regels tussen segmenten maken het verschil
De hoofdregel is: blokkeer verkeer tussen zones standaard en sta alleen concrete, noodzakelijke verbindingen toe. Een werkplek mag bijvoorbeeld een printer bereiken op het juiste poortnummer, maar de printer hoeft geen nieuwe verbinding naar werkplekken te kunnen starten. Een gastennetwerk mag naar internet, maar niet naar interne IP-adressen.
Dit vraagt om nauwkeurigheid. Een te strenge regel kan ervoor zorgen dat een applicatie, scanner of telefoniedienst niet meer werkt. Een te ruime regel doet het veiligheidsvoordeel teniet. Daarom is testen na iedere wijziging essentieel. Leg ook vast waarom een uitzondering bestaat, wie die heeft aangevraagd en wanneer u die opnieuw beoordeelt.
Let extra op externe toegang. Een leverancier die op afstand onderhoud uitvoert, hoeft niet permanent toegang tot het hele netwerk te hebben. Beperk die toegang tot het relevante systeem, gebruik waar mogelijk tijdelijke accounts en controleer de toegang regelmatig.
Wifi, cloud en thuiswerken horen erbij
Segmentatie stopt niet bij de bekabelde kantoorvloer. Zakelijke wifi moet medewerkers, gasten en eventueel apparaten ieder op hun eigen netwerk plaatsen. Geef gasten nooit hetzelfde draadloze netwerk als werkplekken, ook niet als het wachtwoord alleen intern wordt gedeeld. Een apart gastennetwerk is eenvoudiger te beheren en voorkomt veel discussie achteraf.
Cloudsoftware verandert de aanpak, maar maakt segmentatie niet overbodig. Juist wanneer medewerkers veel via internet werken, wilt u werkplekken goed beheren, verdachte verbindingen kunnen herkennen en toegang tot lokale systemen beperken. Voor thuiswerkers geldt hetzelfde: toegang via een beveiligde verbinding moet aansluiten op hun rol, niet op het feit dat zij toevallig een bedrijfsaccount hebben.
Als medewerkers eigen apparaten gebruiken, is de afweging scherper. U kunt een persoonlijk apparaat toegang geven tot e-mail en bepaalde cloudapplicaties, terwijl interne bestandsopslag en beheernetwerken uitsluitend toegankelijk blijven vanaf beheerde werkplekken. Dat is vaak veiliger én beter uitlegbaar.
Gefaseerd invoeren zonder uw werk stil te zetten
Een volledige herinrichting hoeft niet in één avond. Begin met de zones die het meeste risico beperken: gasten, IoT-apparatuur en kritieke servers. Daarna kunt u werkplekken, telefonie en beheer verder scheiden. Deze aanpak houdt de verandering beheersbaar en maakt het makkelijker om eventuele afhankelijkheden te ontdekken.
Plan wijzigingen buiten drukke uren en zorg voor een terugvalscenario. Test vooraf met een kleine groep gebruikers of een afzonderlijk apparaat. Controleer vervolgens niet alleen of internet werkt, maar ook of printen, bellen, scannen, bestanden openen, back-ups en externe applicaties nog functioneren. Monitoring helpt om te zien of er na de wijziging verkeer wordt geblokkeerd dat wel legitiem blijkt te zijn.
Documentatie is geen luxe. Leg netwerkzones, IP-reeksen, firewallregels, beheeraccounts en aangesloten apparatuur vast. Wanneer een storing optreedt of een medewerker vertrekt, voorkomt goede documentatie dat kennis alleen in het hoofd van één persoon zit.
Segmentatie blijft beheer vragen
Een netwerk is niet klaar zodra de VLAN’s zijn aangemaakt. Nieuwe apparaten, software-updates, veranderende teams en leveranciers zorgen ervoor dat toegangsregels regelmatig aandacht nodig hebben. Bekijk periodiek welke uitzonderingen nog nodig zijn en verwijder accounts of apparaten die niet meer worden gebruikt.
Combineer segmentatie met andere basismaatregelen. Denk aan actuele updates, sterke wachtwoorden met extra verificatie, betrouwbare back-ups, endpointbeveiliging en monitoring. Segmentatie beperkt de verspreiding van een probleem, maar voorkomt niet elk probleem bij de bron. Juist de samenhang tussen deze maatregelen zorgt voor continuïteit.
Voor organisaties zonder eigen IT-afdeling is het verstandig om beheer en verantwoordelijkheid duidelijk te beleggen. DeltaServ kan daarbij helpen met het inrichten, monitoren en onderhouden van een netwerk dat past bij uw werkplekken, servers en groeiplannen. Een vast aanspreekpunt kent dan niet alleen de techniek, maar ook de keuzes die erachter zitten.
Begin niet met de vraag hoeveel VLAN’s u nodig heeft, maar met de vraag welke systemen absoluut niet bij elkaar hoeven te kunnen. Vanuit dat ene inzicht ontstaat een netwerk dat beter te beveiligen, eenvoudiger te beheren en rustiger uit te breiden is.